Trust Center
Sicherheit & Datenschutz nach Schweizer Art
Schütze das Wissen und die Abläufe deiner Organisation auf einer Plattform, die für kritische Infrastrukturen gebaut ist. Keine Blackbox. Kein CLOUD Act. Keine Kompromisse.
Unser Versprechen an dich
Im Informationszeitalter ist Wissen ein kritisches Gut. Organisationen in anspruchsvollen Umfeldern wie Banken, öffentlicher Verwaltung, Gesundheitswesen und kritischer Infrastruktur können sich beim Vertrauen keine Kompromisse leisten. Sechs Versprechen bestimmen, wie wir Phonemos entwickeln und betreiben:
Sicherheit
Verschlüsselung auf Enterprise-Niveau, granulare Zugriffskontrolle und ISO-27001:2022-Zertifizierung ohne Ausnahmen.
Souveränität
Zu 100 % in Schweizer Besitz und in der Schweiz betrieben. Der US CLOUD Act ist nicht anwendbar. Deine Daten bleiben dort, wo du sie ablegst.
Datenschutz
DSGVO-konforme Datenverarbeitung. Datenschutz als Standard in der Produktarchitektur. Verantwortungsvolle KI.
Compliance
ISO 27001, ISO 9001, ISO 14001. FINMA-RS 4/2018. Auditierbar, dokumentiert, extern geprüft.
Ausfallsicherheit
Hochverfügbarkeit auf Kubernetes, automatisches Failover und Backups alle 12 Stunden in einem geografisch getrennten Rechenzentrum.
Transparenz
Öffentliche Statusseite, klare Offenlegung der Unterauftragsverarbeiter und direkter Draht zu Entwickler:innen und Datenschutzfachleuten.
Das Risiko extraterritorialer Gesetze
Viele globale Softwareanbieter haben ihren Hauptsitz in Rechtsräumen, deren Gesetze es den Regierungen erlauben, die Herausgabe von Daten überall auf der Welt zu erzwingen, häufig mit einer Schweigepflicht, die verhindert, dass die Kund:innen je davon erfahren. Dazu gehören der US CLOUD Act, der britische Investigatory Powers Act und der australische Assistance and Access Act.
Nutzt du einen Anbieter, der solchen Gesetzen unterliegt, wird die Datenspeicherung in Europa zum Papiertiger, der sich mit einer Verfügung aus Tausenden Kilometern Entfernung leicht aushebeln lässt.
Der Schweizer Vorteil: rechtliche und politische Neutralität
Phonemos ist zu 100 % in Schweizer Besitz und wird in der Schweiz entwickelt und betrieben. Das ist keine Frage des Stolzes, sondern ein struktureller rechtlicher Vorteil:
Keine erzwungenen Hintertüren. Das Schweizer Recht erlaubt keine willkürlichen, geheimen Datenzugriffe, wie es sie in anderen Rechtsräumen gibt.
Verbotene Handlungen für einen fremden Staat (Art. 271 StGB). Artikel 271 des Schweizerischen Strafgesetzbuchs stellt es unter Strafe, auf Schweizer Boden ohne formelle internationale Rechtshilfe Amtshandlungen für einen fremden Staat vorzunehmen, etwa die Beschlagnahmung von Daten.
Internationale Rechtshilfe (IRSG). Jedes ausländische Datenbegehren muss von Schweizer Behörden geprüft und bewilligt werden. Du wirst informiert, und deine Rechte sind nach Schweizer Recht geschützt, bevor über Daten überhaupt gesprochen wird.
Volle Datenlokalisierung: Cloud, jede Region oder on-premise
Standardmässig werden alle Daten in der Schweiz gespeichert und verarbeitet. Für Organisationen mit besonderen regionalen Anforderungen lässt sich Phonemos in jeder AWS-Region betreiben. Und wer in geopolitisch unruhigen Zeiten seine Daten vollständig unter eigener Kontrolle behalten will, erhält eine umfassende On-Premise-Option. Anders als viele Anbieter, die Self-Hosting auslaufen lassen, bleibt diese Option bei Phonemos bestehen.
Kein Vendor Lock-in
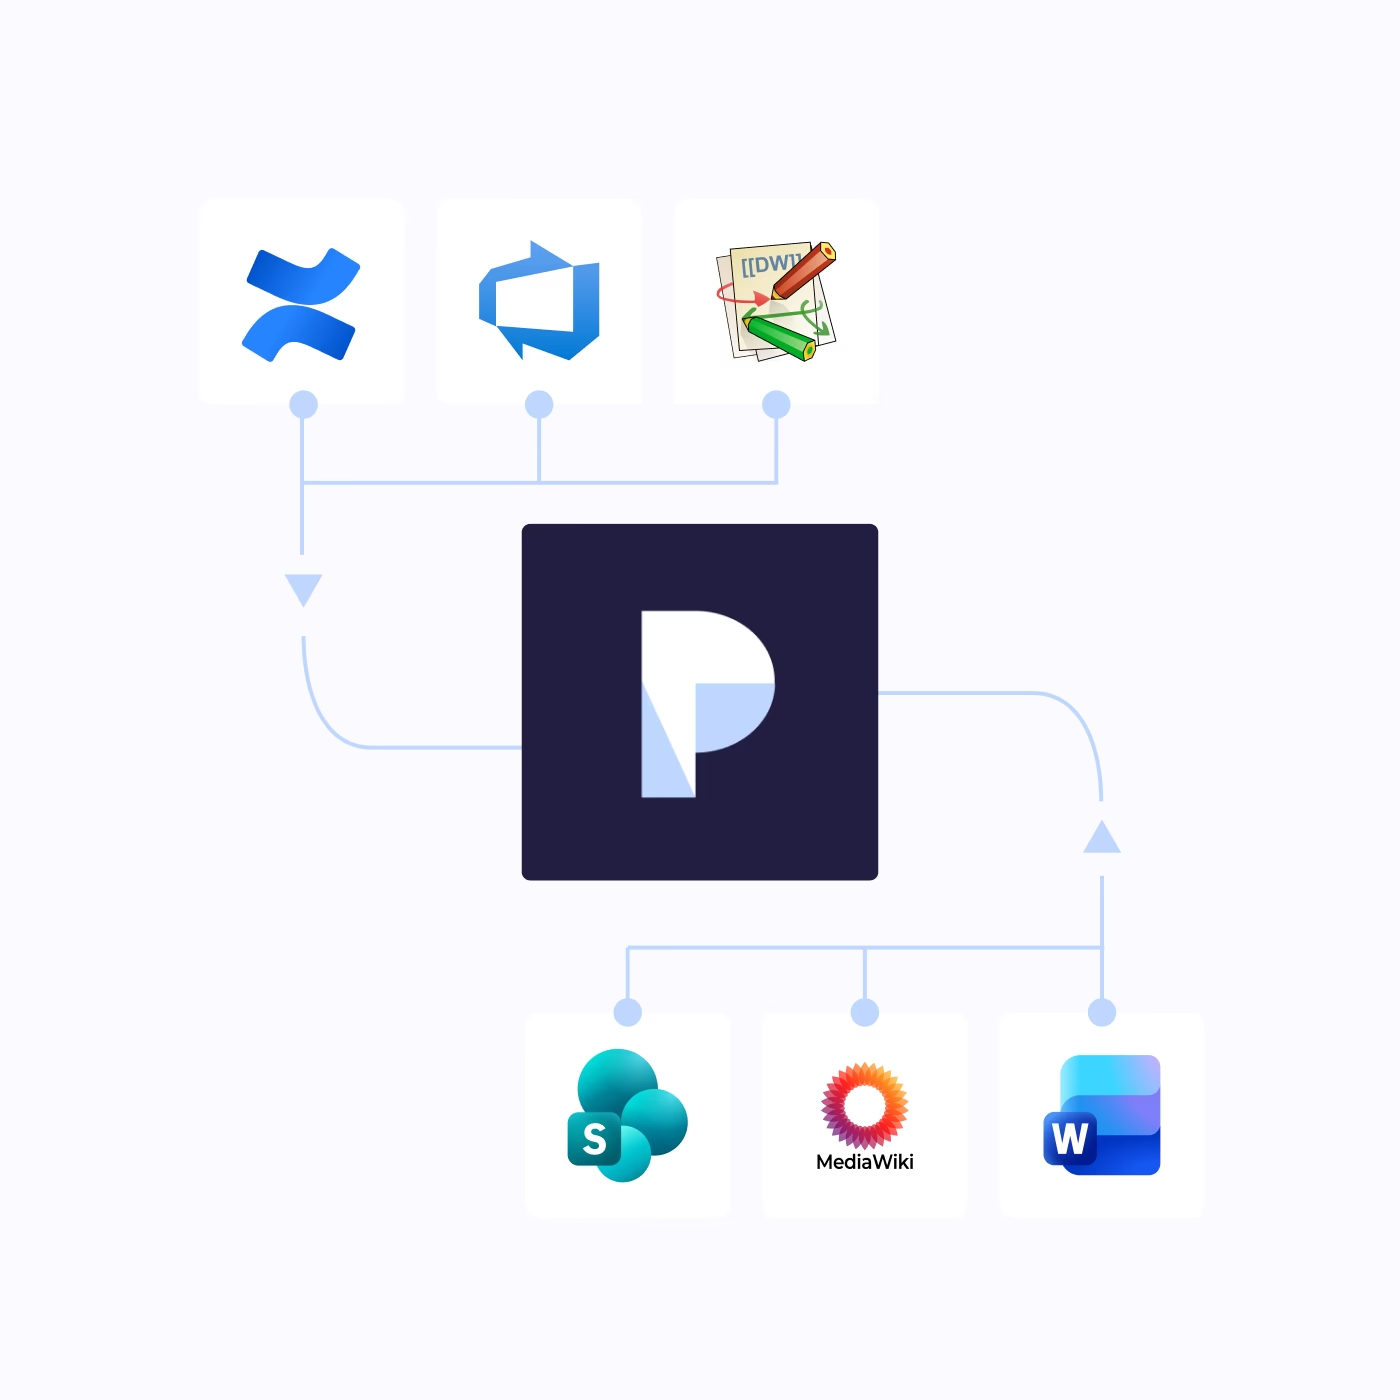
Echte Professionalität zeigt sich darin, wie ein Anbieter mit dem Ende einer Zusammenarbeit umgeht. Wir machen den Export deiner Daten so einfach wie möglich: PDF, Word, Markdown, HTML, ODF, LaTeX und JSON werden unterstützt. Die Migrationstools funktionieren in beide Richtungen.
Ein Wort zu Open Source
Source-Code-Escrow für Unternehmen und Offenlegung des Quellcodes für Behörden
Phonemos ist nicht Open Source. Unser Produkt bewegt sich in einem hart umkämpften Markt mit grossen, finanzstarken Mitbewerbern und KI-Entwicklungen, die ständige Investitionen verlangen. Zu oft haben wir gesehen, wie Open-Source-Anbieter zu passiven Individualentwicklern werden, die sich nur bewegen, wenn ein Kunde direkt bezahlt, und die eine wachsende Legacy-Codebasis pflegen, die sie offenbar nicht modernisieren können. Wir sagen nicht, dass man das nicht richtig machen kann. Aber zusätzlich zu allen anderen Herausforderungen auch noch ein langfristig tragfähiges Open-Source-Geschäftsmodell zu finden, war uns eine Herausforderung zu viel.
Mit Phonemos arbeitest du nicht mit einem Startup oder einem investorengetriebenen Unternehmen zusammen, das auf einen schnellen Exit aus ist. Wir gehören zu den 500 grössten IT-Unternehmen der Schweiz, sind zu 100 % im Besitz des Managements und haben seit unserer Gründung 2016 eine Erfolgsbilanz von rund zehn Jahren. Uns ist aber bewusst, dass eine starke Geschichte hypothetische Risiken wie einen Ausfall oder das Supportende für On-Premise-Installationen nicht vollständig abdeckt. Ist Kontinuität für dich ein Thema, verhandeln wir mit Unternehmenskunden gerne Source-Code-Escrow-Vereinbarungen und mit Behörden Vereinbarungen zur Offenlegung des Quellcodes. Damit ist das Risiko von Closed Source auch für Interessen der nationalen Sicherheit praktisch neutralisiert.
Sicherheit: Schutz ist kein kostenpflichtiges Upgrade
Sicherheit als Standard
Anders als viele Anbieter, die für grundlegende Sicherheitsfunktionen extra verrechnen, enthalten alle Phonemos-Abos SSO (zum Beispiel mit deinem Entra ID), die Durchsetzung der Zwei-Faktor-Authentifizierung und die Anbindung des Benutzer-Lebenszyklus an deine bestehende Provisionierung. Sicherheit ist Standard, kein Premium-Feature.
Granulare Berechtigungen
Verwalte den Benutzerzugriff pro Site und Portal und steuere, wer sich wo anmelden kann. Lege den Zugriff auf Themen über rollenbasierte Berechtigungen fest, etwa für Themenverantwortliche, Autor:innen oder Leser:innen. Verfeinere das mit Zonen (geschützten Ordnern) und frei anpassbaren Rollen mit individuellen Berechtigungen. Du kannst sogar Administrator:innen den Zugriff auf sensible Themen verwehren, etwa dort, wo Inhalte der Geschäftsleitung liegen.
Sicherheit als fester Teil des Prozesses
Unser Informationssicherheits-Managementsystem ist seit 2018 nach ISO/IEC 27001 zertifiziert. Wir setzen ISO/IEC 27001:2022 ohne Ausschlüsse in der Erklärung zur Anwendbarkeit um: Alle 93 Kontrollen aus Anhang A sind umgesetzt. Die Systemsicherheit wird regelmässig von externen Sicherheitsfachleuten geprüft, inklusive Penetrationstests.
Sichere Infrastruktur
Phonemos wird in professionell betriebenen, nach ISO 27001 zertifizierten Rechenzentren entwickelt und betrieben. Jede Kundeninstanz erhält eigene Services, Datenbanken und Speicher: Deine Daten liegen nie in einer gemeinsamen Datenbank mit anderen Kund:innen. Jedes Laufwerk und jedes Backup wird mit kundenspezifischen Schlüsseln verschlüsselt.
Datenschutz
Konform mit der EU-DSGVO
Wir bieten DSGVO-konforme Auftragsverarbeitungsverträge mit aktuellen Standardvertragsklauseln. Im Standardangebot liegen und verarbeiten wir deine Daten in der Schweiz. Die Europäische Kommission anerkennt das Schweizer Datenschutzrecht als angemessen: Du hast also keinen zusätzlichen Compliance-Aufwand gegenüber einem anderen europäischen Anbieter.
Datenschutz als Standard
Personendaten müssen professionell verwaltet werden. Phonemos verfügt über Berechtigungsmechanismen, die verhindern, dass Nutzer:innen andere Nutzer:innen im System identifizieren können, ausser sie sind ausdrücklich dazu berechtigt. Ohne diese Berechtigung zeigen alle Ansichten und Verlaufsprotokolle Änderungen von «unbekannt» an. So ist die Privatsphäre einzelner Personen auch gegenüber internen Akteuren geschützt.
Verantwortungsvolle KI
Die Verarbeitung von Personendaten durch KI verlangt besondere Datenschutzvorkehrungen. Statt ein einzelnes Sprachmodell fest in Phonemos einzubauen, setzen wir auf Standardschnittstellen und lassen dich das LLM wählen, dem du vertraust, oder ein vollständig lokales Modell. Dank Aktivierung pro Site kommen sensible Inhalte nur mit einem LLM in Berührung, wenn du das ausdrücklich so konfigurierst.
Datenschutz-Know-how
Wenn du mit uns arbeitest, profitierst du von unserer langjährigen Erfahrung aus Datenschutzprojekten mit hochsensiblen Personendaten im öffentlichen Sektor. Wir sind nicht nur Softwareanbieter: Brauchst du ein Sicherheits- und Datenschutzkonzept, das eine interne oder behördliche Datenschutzstelle freigeben muss, unterstützt dich unser Team mit dem nötigen Fachwissen.
Compliance
Zertifiziertes Informationssicherheits-Management
Wir betreiben seit 2018 ein nach ISO/IEC 27001 zertifiziertes Informationssicherheits-Managementsystem, heute nach ISO/IEC 27001:2022. Alle 93 Kontrollen aus Anhang A sind ohne Ausnahme umgesetzt, wie unsere Erklärung zur Anwendbarkeit belegt. Enterprise-Kund:innen können eigene Penetrationstests und Audits unserer Infrastruktur durchführen und erhalten vertraulichen Zugang zu den externen Auditberichten.
Zertifiziertes Qualitätsmanagement
Wir betreiben ein nach ISO 9001:2015 zertifiziertes Qualitätsmanagementsystem. Kundenanforderungen werden erfasst, umgesetzt, geprüft und laufend überwacht.
Zertifiziertes Umweltmanagement
Wir betreiben ein nach ISO 14001:2015 zertifiziertes Umweltmanagementsystem, um unseren ökologischen Fussabdruck laufend zu verkleinern.
Branchenspezifische Regulierungen
Wir erfüllen branchenspezifische regulatorische Anforderungen. So sind wir zum Beispiel konform mit dem FINMA-Rundschreiben 4/2018 der Eidgenössischen Finanzmarktaufsicht. Melde dich, wenn du deine spezifischen Anforderungen besprechen willst.
Ethisches Geschäftsgebaren
Unser Qualitätsmanagementsystem umfasst Verpflichtungen zu fairen Geschäftspraktiken: Antikorruptionsrichtlinien, das Verbot von Kinderarbeit und faire Löhne in der gesamten Lieferkette.
Diese Verpflichtungen sind dokumentiert, werden jährlich überprüft und extern auditiert.
Ausfallsicherheit
Immer verfügbar
Wir betreiben Phonemos rund um die Uhr mit minimalen Ausfallzeiten. Der Support ist standardmässig während der Schweizer Geschäftszeiten erreichbar, für Kund:innen mit Enterprise-Abo auch rund um die Uhr an 365 Tagen.
Hochverfügbarkeit und Failover
Phonemos läuft auf modernen Kubernetes-Clustern. Je nach Grösse und SLA deiner Umgebung setzen wir vollautomatische Failover-Mechanismen um und, wo nötig, ein vollständiges Hochverfügbarkeits-Setup für Skalierbarkeit und Redundanz.
Zuverlässige Backups
Dein System wird alle 12 Stunden gesichert. Ein verschlüsseltes Offsite-Backup liegt in einem unabhängig betriebenen zweiten Rechenzentrum, geografisch getrennt vom Hauptstandort.
Transparenz
Partnerschaft ohne Blackbox
Vertrauen entsteht durch Einblick. Wir arbeiten nach dem Glashaus-Prinzip und geben dir die Einblicke, mit denen du unsere Versprechen überprüfen kannst, statt sie einfach glauben zu müssen.
Öffentlicher Systemstatus und Störungsberichte
Wir führen eine Statusseite in Echtzeit, die Verfügbarkeit und Leistung des Systems dokumentiert. Kommt es zu einer Störung, veröffentlichen wir ausführliche Post-Mortem-Berichte mit Ursachenanalyse: was passiert ist und welche dauerhafte Lösung wir umgesetzt haben.
Klare Offenlegung der Unterauftragsverarbeiter
Wir führen eine schlanke, transparente Liste unserer Unterauftragsverarbeiter. Du weisst immer genau, wer welchen Teil deiner Dateninfrastruktur betreut. Wir informieren dich vorgängig über jede Änderung, und du kannst aufgrund deiner Compliance-Anforderungen widersprechen.
Offene Sicherheitsdokumentation
Enterprise-Kund:innen erhalten Zugang zu unserer Erklärung zur Anwendbarkeit (SoA), zu Zusammenfassungen der letzten Penetrationstests und zu detaillierten Architekturdiagrammen.
Direkter Zugang zu Fachwissen
Wir verstecken uns nicht hinter mehrstufigen Support-Bots. Transparenz heisst für uns: ein direkter Draht zu den Entwickler:innen und Datenschutzfachleuten, die dein System bauen und betreuen. Ob Auditvorbereitung, technischer Deep Dive oder Review-Meeting mit deinen Compliance-Verantwortlichen: Unser Team ist für dich da.

Brauchst du ein Sicherheits- und Datenschutzkonzept für deine Datenschutzstelle?
