Phonemos GRC
Dein Managementsystem. Dokumentiert, auditiert, immer aktuell.
Phonemos GRC ist die strukturierte Plattform für ISO-Managementsysteme, Compliance-Dokumentation, Risikomanagement und Governance-Workflows. Sie ersetzt isolierte QMS-Tools durch eine Lösung, die deine ganze Organisation tatsächlich nutzen kann.
Im Praxiseinsatz bewährt: linkyard, das Unternehmen hinter Phonemos, betreibt seine eigenen Managementsysteme nach ISO 9001, ISO 14001 und ISO 27001 auf Phonemos. Alle drei haben das externe Audit bestanden. Wir haben das zuerst für uns selbst gebaut.
Diese Funktionen machen den Unterschied
Dein gesamtes Managementsystem an einem Ort
Richtlinien, Prozessbeschreibungen, Risikoregister, KPIs, Ziele, Auditnachweise und Compliance-Aufzeichnungen: alles strukturiert, versioniert und durchsuchbar in Phonemos. Schluss mit einem Managementsystem, das über SharePoint-Ordner, Word-Dateien und E-Mail-Verläufe verstreut ist. Alles liegt an einem Ort, mit einem Zugriffsmodell und sauber miteinander verknüpft.
Strukturierte Themenbäume für Richtlinien, Prozesse und Verfahren
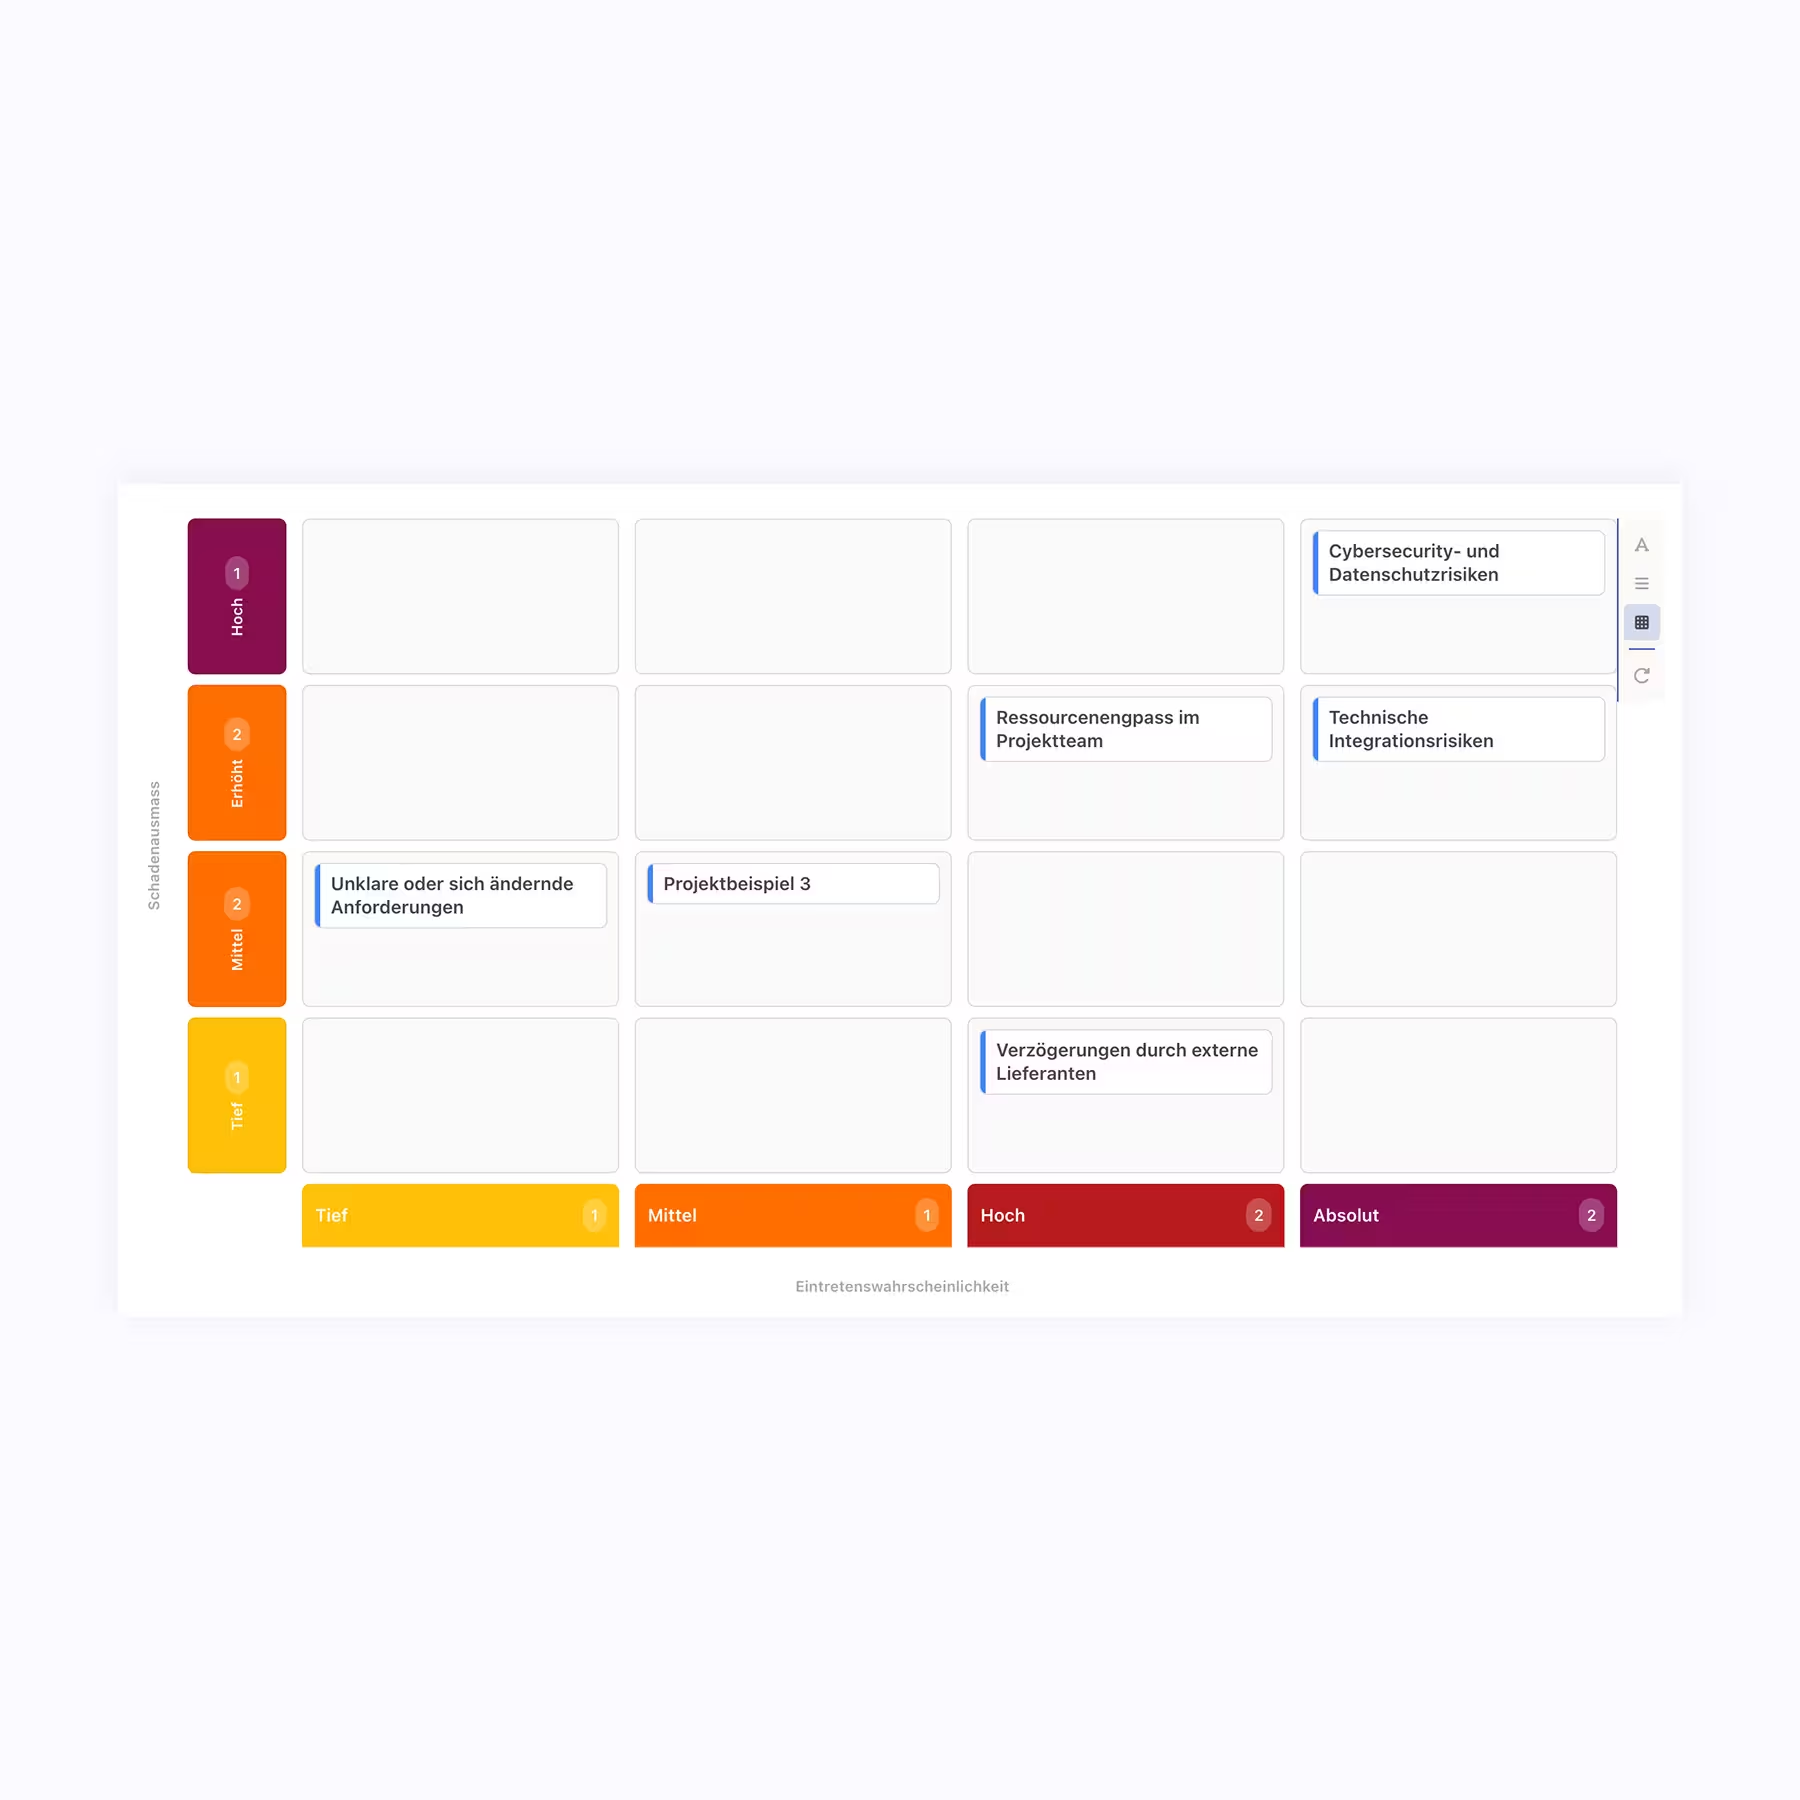
Risikoregister und Risikomatrizen mit Metadaten und Filtern
KPI-Tracking und Dokumentation der Ziele
Nachweise und Aufzeichnungen, verknüpft mit den zugehörigen Kontrollen
Freigabe- und Publikations-Workflow für Dokumente
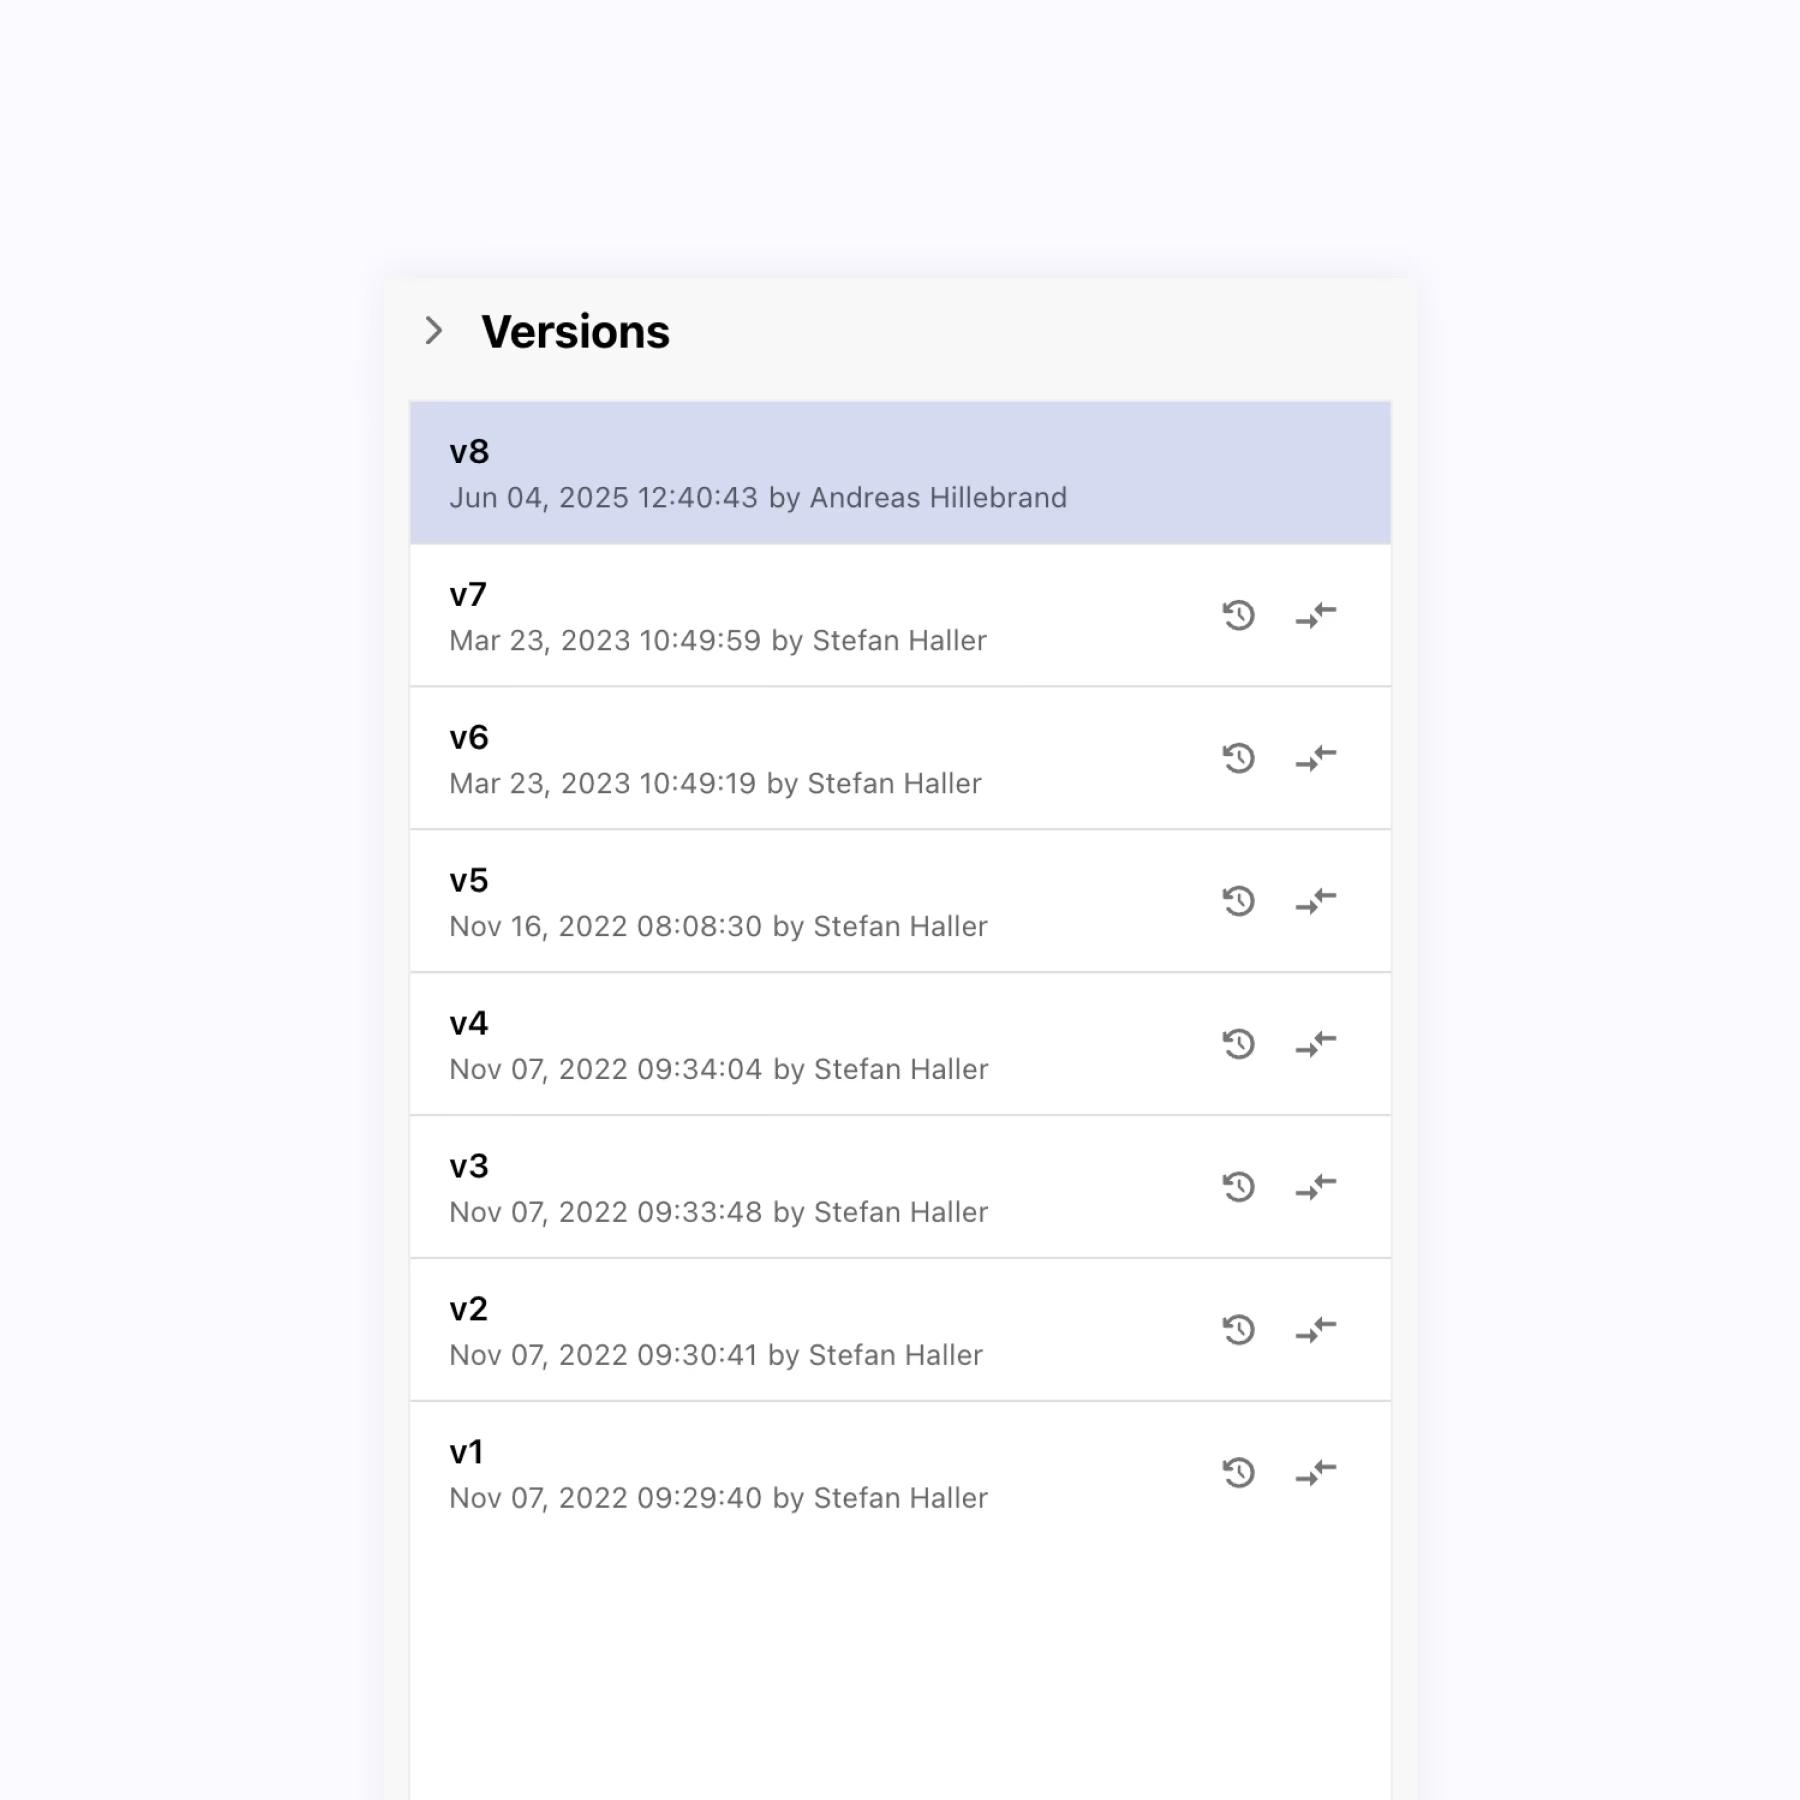
Gelenkte Dokumente sind eine zentrale ISO-Anforderung. Phonemos setzt sie nativ um: Dokumente durchlaufen einen konfigurierbaren Workflow aus Entwurf, Prüfung, Freigabe und Publikation. Jede Version bleibt erhalten. Auditor:innen sehen die vollständige Historie jedes Dokuments: wer es bearbeitet hat, wer es freigegeben hat und wann.
Workflow: Entwurf → Prüfung → Freigabe → Publikation
Vollständige Versionshistorie mit Autor und Zeitstempel
Jede frühere Version wiederherstellen
Konfigurierbare Workflow-Schritte und Freigabeverantwortliche
Strukturierte Metadaten für Compliance-Aufzeichnungen
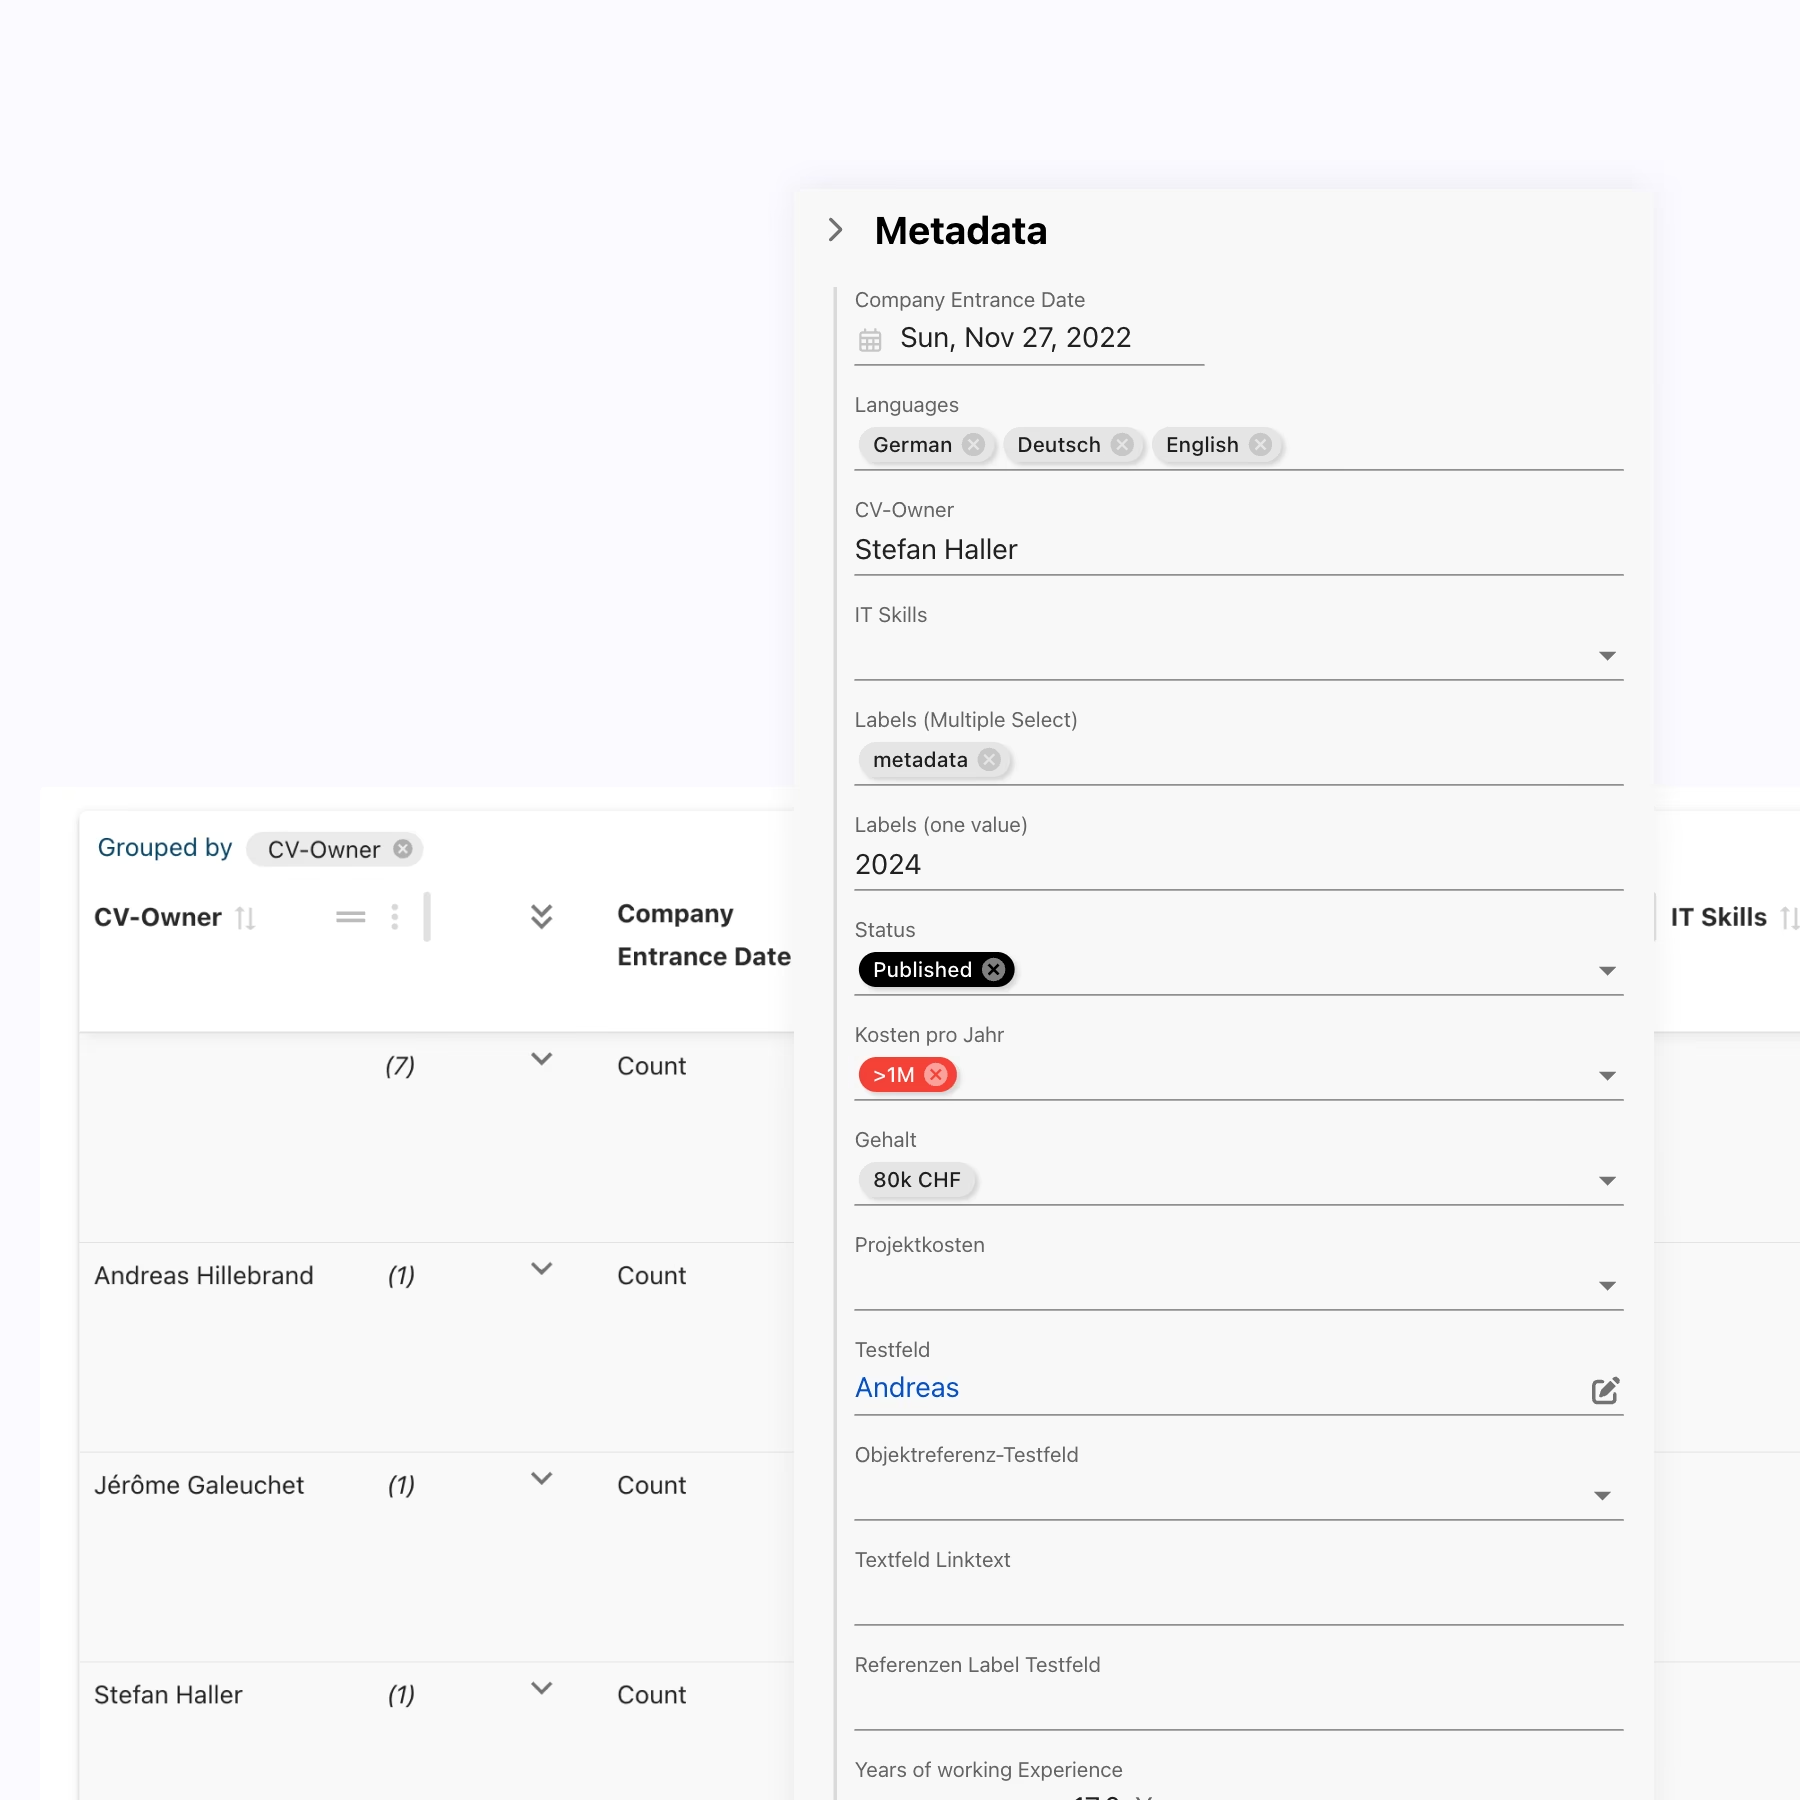
Compliance braucht mehr als Dokumente, sie braucht strukturierte Aufzeichnungen. Mit Phonemos hinterlegst du an jeder Seite oder Datei eigene Metadaten: Kontroll-IDs, Verantwortliche, Prüfdaten, Risikobewertungen oder Statuswerte. Zeig sie in dynamisch gefilterten Tabellen an und du hast jederzeit einen Live-Überblick über deinen Compliance-Stand, ganz ohne separate Datenbank.
Eigene Metadatenfelder an jeder Seite oder Datei
Dynamische Tabellen mit gefilterten Ansichten über alle Aufzeichnungen
Risikomatrizen für die visuelle Risikobeurteilung
Labels und Statusfelder für ein laufendes Compliance-Tracking
Visuelle Prozessdokumentation mit BPMN
Prozessdokumentation ohne Diagramme ist unvollständig. Phonemos bettet BPMN, Flussdiagramme, UML und weitere Diagrammtypen direkt in Seiten ein, und zwar mit diagrams.net, das viele Organisationen bereits kennen. Prozesse werden einmal dokumentiert, versioniert und mit den Verfahren und Kontrollen verknüpft, die sie beschreiben.
Eingebettete BPMN-Diagramme in Prozessseiten
UML, Flussdiagramme, ArchiMate und mehr, alles mit diagrams.net
Diagramme werden zusammen mit dem Seiteninhalt versioniert
Gib Auditor:innen genau den richtigen Zugriff
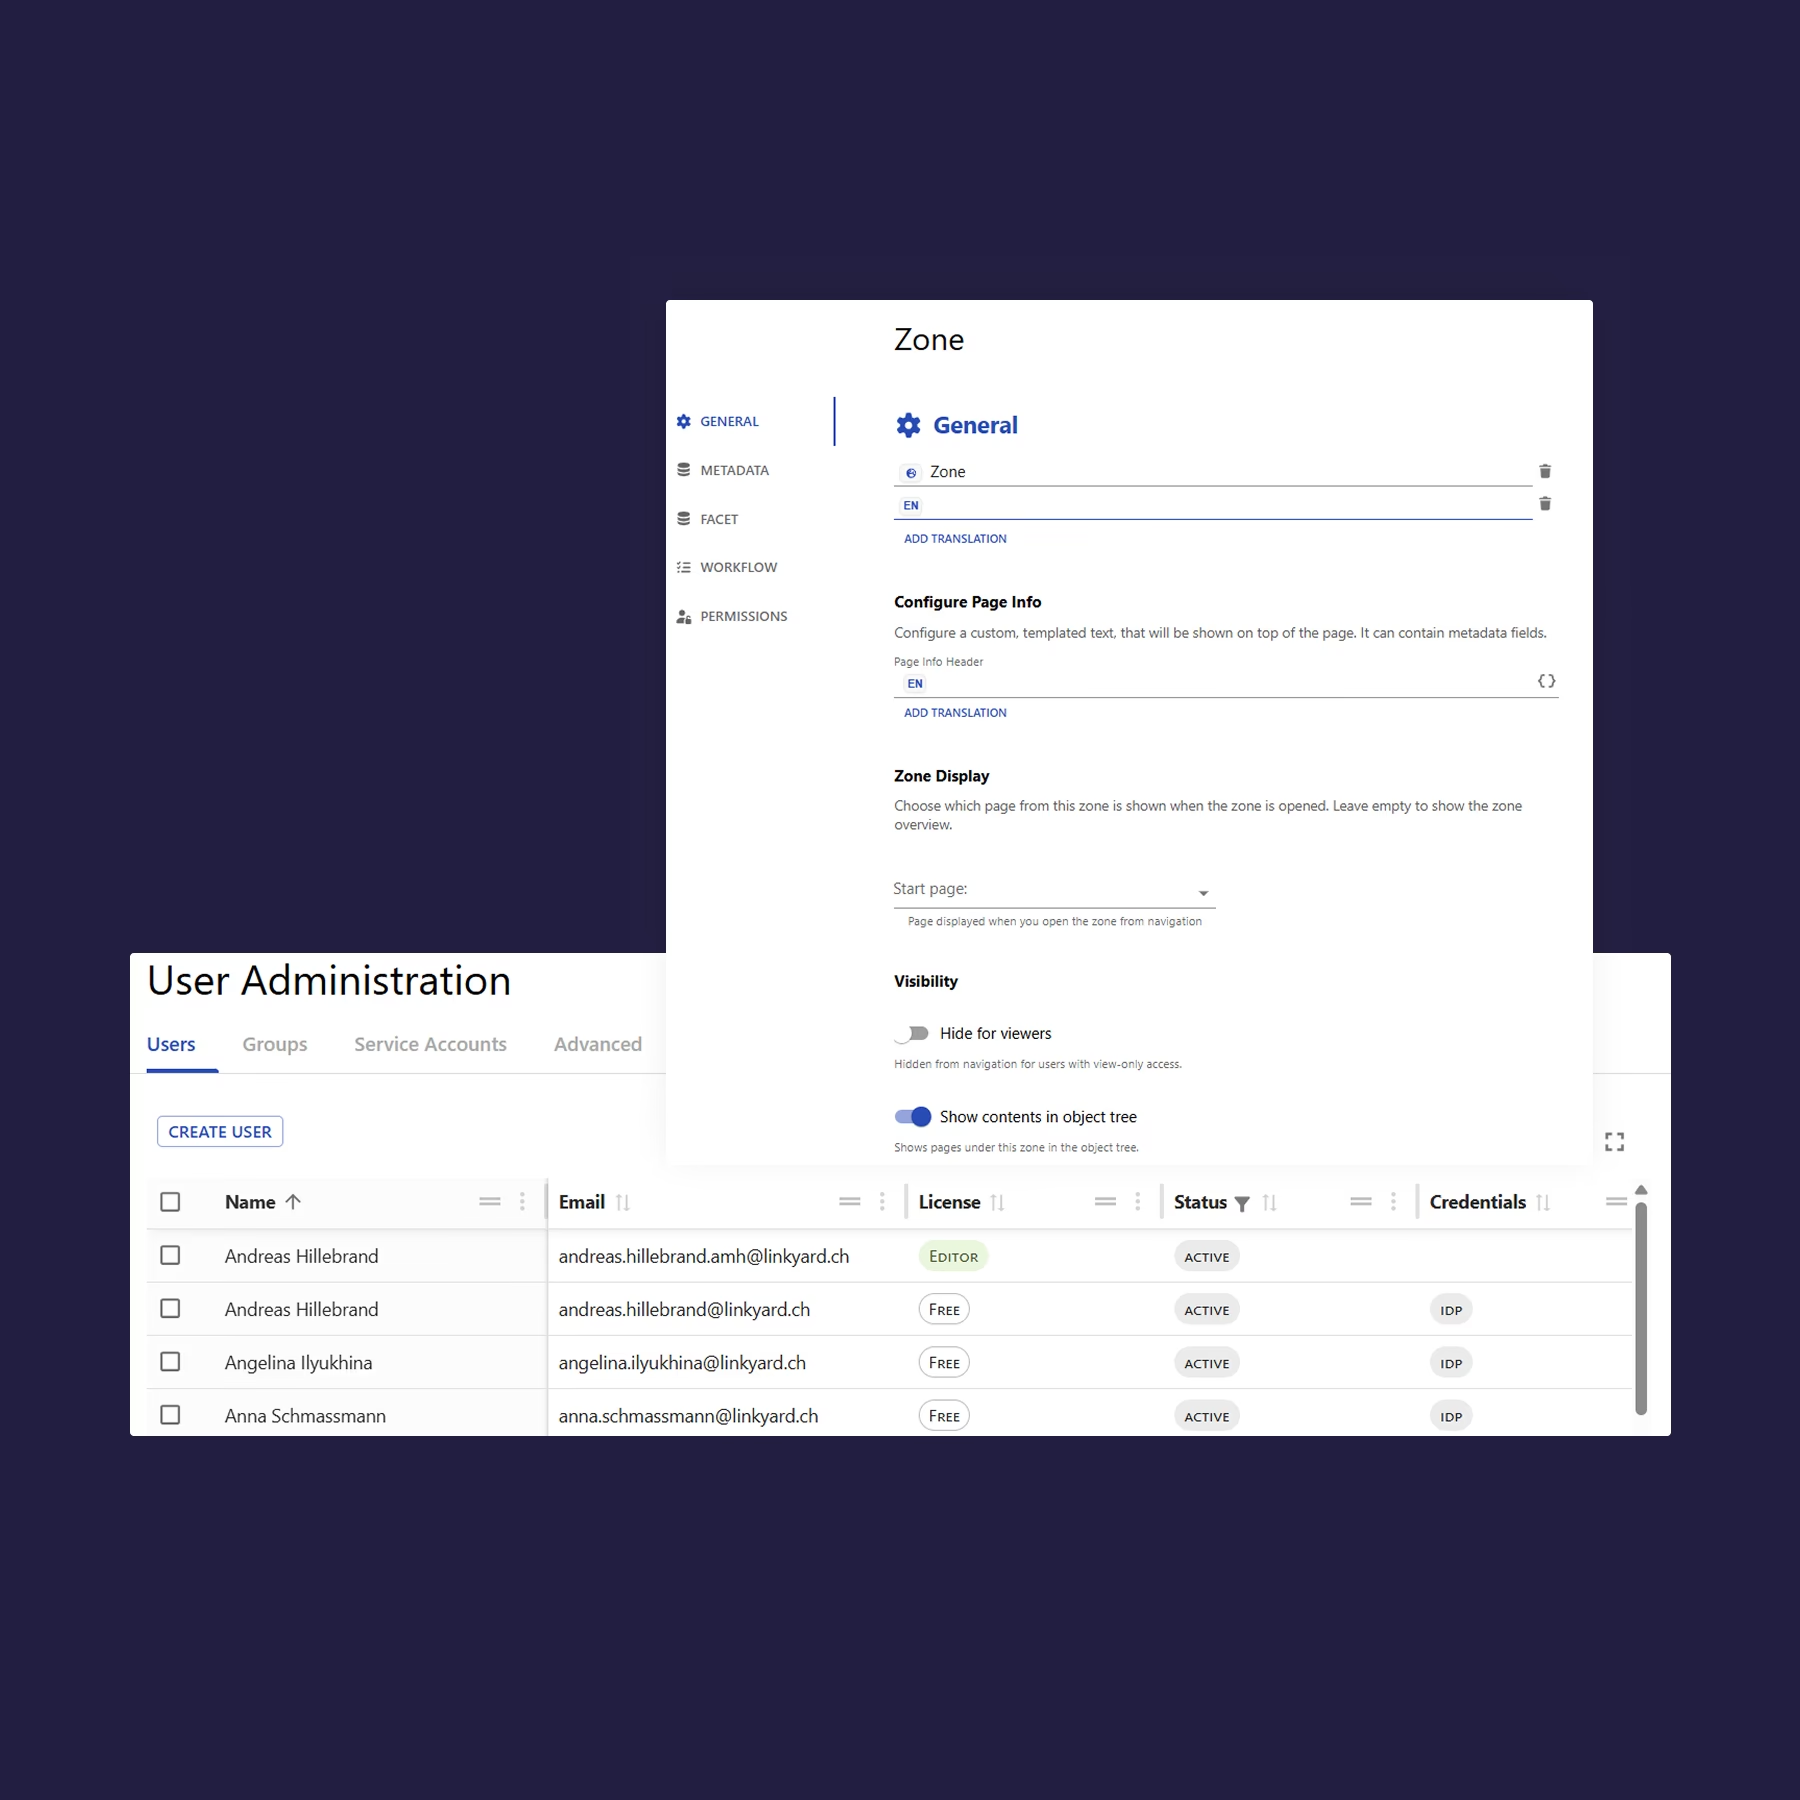
Externe Auditor:innen müssen deine Nachweise sehen, aber nichts anderes. Mit der zonenbasierten Zugriffskontrolle von Phonemos beschränkst du den Lesezugriff genau auf die Themen, Seiten und Dokumente, die für das Audit relevant sind. Auditor:innen erhalten eine übersichtliche, navigierbare Ansicht deines Managementsystems, ohne Volllizenz und ohne Zugriff auf andere Inhalte.
Eingeschränkter Lesezugriff für externe Auditor:innen, ohne Volllizenz
Zonen für eine fein abgestufte Trennung von Inhalten
Login per Einmal-Token für externe Beteiligte ohne SSO
Wiederkehrende Compliance-Aufgaben automatisieren
Compliance ist nie einfach erledigt. Jährliche Dokumentenprüfungen, Neubeurteilungen von Kontrollen und Auditvorbereitungen wiederholen sich regelmässig. Mit Workflows und Automatisierungen in Phonemos löst du Erinnerungen aus, weist Prüfaufgaben neu zu und markierst überfällige Punkte. So geht zwischen den Jahreszyklen nichts vergessen.
Workflows und Automatisierung für wiederkehrende Compliance-Aktivitäten
Zeitgesteuerte Aufgaben und Erinnerungen
Ankündigungskanäle für Compliance-Updates und Richtlinienänderungen
Unterstützte Normen und Frameworks
Phonemos GRC ist nicht für eine einzelne Norm gebaut. Dieselbe Plattform unterstützt jedes Framework, das dokumentierte Prozesse, gelenkte Aufzeichnungen, Risikoverfolgung und Governance-Workflows verlangt:
ISO 9001: Qualitätsmanagementsysteme
ISO 14001: Umweltmanagementsysteme
ISO 27001: Informationssicherheits-Managementsysteme
Weitere ISO-Managementsystemnormen (45001, 50001 usw.)
Branchenspezifische Regulierungen, die dokumentierte Kontrollen und Audit-Trails verlangen
Die vollständige und aktuelle Funktionsliste findest du unter «Phonemos Plans and Features» auf doc.phonemos.com.

Betreib dein Managementsystem so, wie es gedacht ist.
